


Индекс пиццы Пентагона
Индекс пиццы Пентагона Вы уже знаете, что перед военными операциями Пентагона аналитики фиксируют аномальное число заказов пиццы в их округе. И взлом базы данных пиццерии в таком месте может повысить национальную безопасность страны, которая под угрозой атаки США. Это еще называют "Индексом пиццы Пентагона". Впервые эту закономерность публично подтвердил владелец Domino's Pizza в Вашингтоне. Посмотрите официальный сайт PENTAGON PIZZA INDEX Помимо пиццы, аналитики спецслужб и независимые расследователи следят за другими бытовыми маркерами. Индекс парковок Если парковки у Пентагона, ЦРУ или Белого дома забиты в 3 часа ночи в воскресенье, то где-то в мире происходит или готовится что-то серьезное. В эпоху спутников этот уже автоматизировано подсчитывают. Индекс светящихся окон С помощью спутниковых снимков или камер ночного видения аналитики смотрят, сколько окон горит в штаб-квартирах министерств. Массово горящие окна Лэнгли (ЦРУ) или Брюсселя (НАТО) — верный признак международной
Показать еще
Deepfake при приеме на работу
Deepfake при приеме на работу "Покажи мне свои три пальца на камеру" - так программист выявил мошенника. Пост собрал 1,7 млн просмотров. Разработчика позвали на интервью в блокчейн-проект. "Интервьюер" внезапно попросил скопировать исходный код из репозитория в GitHub и запустить его у себя локально. Кандидат согласился, но сначала попросил собеседника показать три пальца перед лицом. Тот застыл на несколько секунд, потом отключился, и кандидата заблокировали. Живой человек на такую просьбу не зависает, а вот дипфейк вскрывается, когда рука перекрывает лицо. Схема сейчас массовая! Особенно в крипте и разработке: сначала сообщение в личку от HR, затем правдоподобный проект, и "небольшой тест" перед разговором. Внутри репозитория обычно стилер паролей или программа удалённого доступа. Если вас просят запустить код до того, как состоялся нормальный разговор, это кибератака, а не найм. Источник #кейс #мошенник #deepfake
Показать еще
Проведу свой день на NGFW-дне в Кибердоме
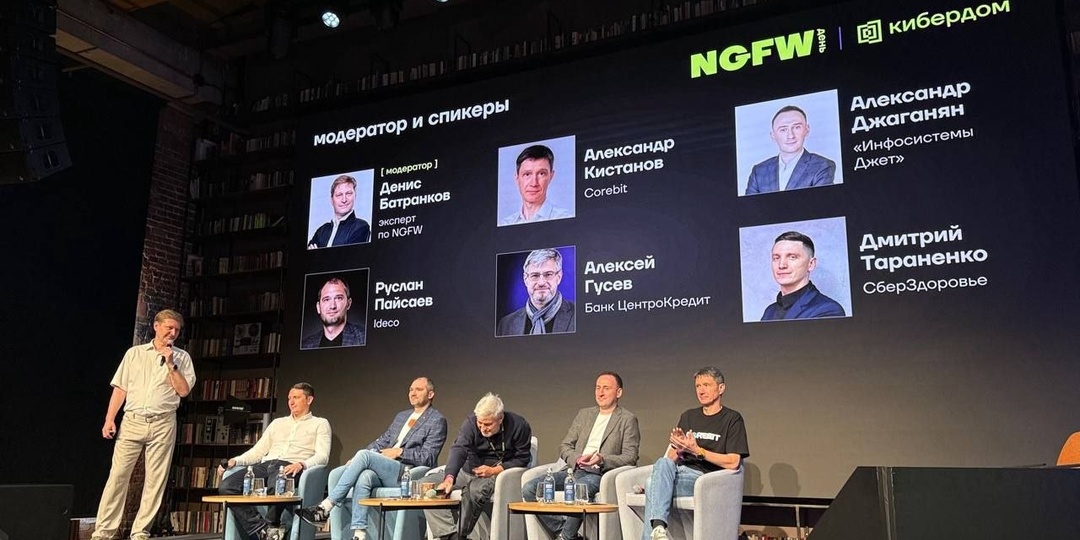
Достаточно много времени вложил в проект NGFW-дня в Кибердоме завтра, и рекомендую коллегам присутствовать. Секцию одну веду сам: мы поговорим про то что думают CISO и что думают разработчики об NGFW и в веселом формате игровом сравним эти знания в 11 утра. Еще одну проблему я увидел у студентов на курсах по ИИ - нет четкой методологии выявления Shadow AI и NGFW называют одним из инструментов для этого. Давайте узнаем у вендоров - помогают ли они в этом сегодня. Регистрация #NGFW
Показать еще
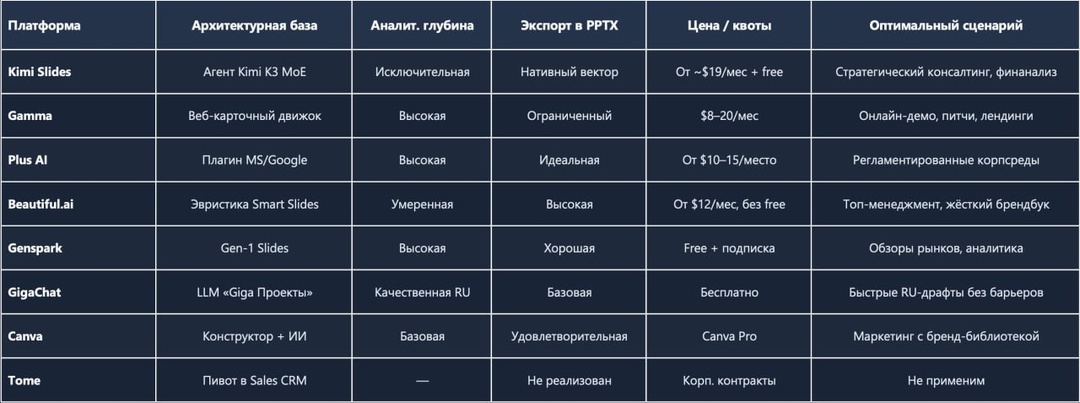
Рекомендую попробовать Kimi Slides (от Moonshot AI), когда нужен отчет со сложной аналитикой и идеальный PowerPoint в котором будет даже
Рекомендую попробовать Kimi Slides (от Moonshot AI), когда нужен отчет со сложной аналитикой и идеальный PowerPoint в котором будет даже связь с источниками данных, например, если вы на вход давали Excel. Регистрироваться лучше через Google, так как SMS на российские номера часто задерживаются. Для этого надо заходить через www.kimi.ai/slides И еще я посмотрел GigaChat как делает слайды - и картинки и текст отлично форматирует, вполне подходит для быстрых выступлений. #слайды
Показать еще
NGFW Бинго: я выбрал две клетки
NGFW Бинго: я выбрал две клетки TS Solution сделали NGFW Бинго. Там 12 карточек с частыми требованиями. Отмечаешь своё, видишь вендоров. Полезнее любой таблицы из ТЗ на 200 строк. Я выбрал две позиции. Изоляция управления 8 лет в Palo Alto Networks объяснял одно и то же: у NGFW два сердца: data plane и management plane. Если они живут на одном CPU — при атаке теряете управление ровно тогда, когда оно нужнее всего. Если идет DDoS, то веб-интерфейс не открывается, SSH отваливается по таймауту. Впервые я наелся этого с Check Point в 1998 году и это продолжается у многих поставщиков до сих пор. На пилоте проверяйте руками: грузите процессоры до 100% и пробуйте закоммитить правило. Сколько минут? Если вы так и не дождались, то управления устройством у вас нет. Reverse-proxy На карточке подсказка: «Наверное, вы имели в виду WAF?» Нет. Reverse-proxy на NGFW публикует наружу 1С, почту, порталы для подрядчиков. Отдельный WAF ради портала на 40 человек покупать экономически невыгодно. Без
Показать еще
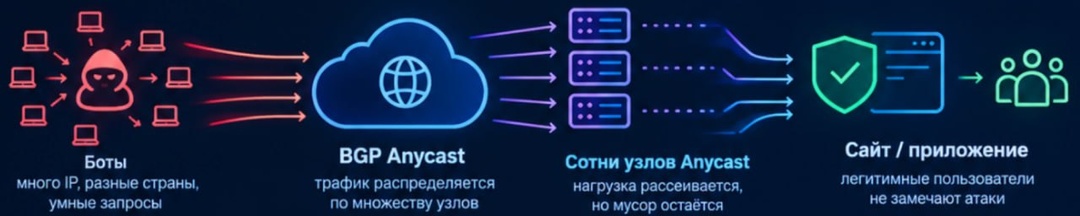
Anycast сам по себе не защищает от DDoS
Anycast сам по себе не защищает от DDoS Классический рецепт такой: размазать трафик по сотне узлов через BGP Anycast. Нагрузка рассеивается, но мусор остаётся. Против умных HTTP-запросов это не работает, потому что каждый узел честно обслуживает бота как клиента. Свежий пример. Зимой 2026 года на крупный проект пришло 1,8 млн RPS. Это больше 100 млн запросов в минуту. Около 300 тысяч IP из 30 стран. Это был не SYN-флуд. Шли GET-запросы к статике и медленные POST с паузами, как у живого пользователя. Я прочитал, как такую атаку отработал EdgeЦентр – провайдер облачной защиты, который работает с несколькими крупными игроками, включая игру «Мир танков»: 1️⃣ XDP-фильтр в драйвере сетевой карты. Это компонент ядра Linux: мусорный пакет отбрасывается ещё до iptables и приложения. Объёмный мусор срезали за 60 секунд. 2️⃣ JA4-отпечатки TLS. У многих скриптов нет полноценного TLS-стека, и их видно сразу, какой бы User-Agent они ни прислали. 3️⃣ JS Challenge. Нет JavaScript-окружения, значит
Показать еще
загрузка
Показать ещёДополнительная колонка
О группе
Денис Батранков более 30 лет в информационной безопасности.
На канале вы узнаете:
— Как улучшить личную защиту почты, телеграмма, instagram?
— Как проверить что ИТ и ИБ подразделения отлично работают?
Скрыть информацию
Фото из альбомов
Правая колонка